
登录日志
一句话:登录/登出维度的审计台账:谁、什么时候、从哪个地址、用什么浏览器、以哪种方式登录,结果成功还是失败。安全排查的第一现场。只读。
功能在哪
- 菜单路径:系统管理 → 审计日志 → 登录日志
- 地址栏路由:
/system/log/login-log - 主要权限:
system:login-log:query(看/详情)、system:login-log:export(导出)
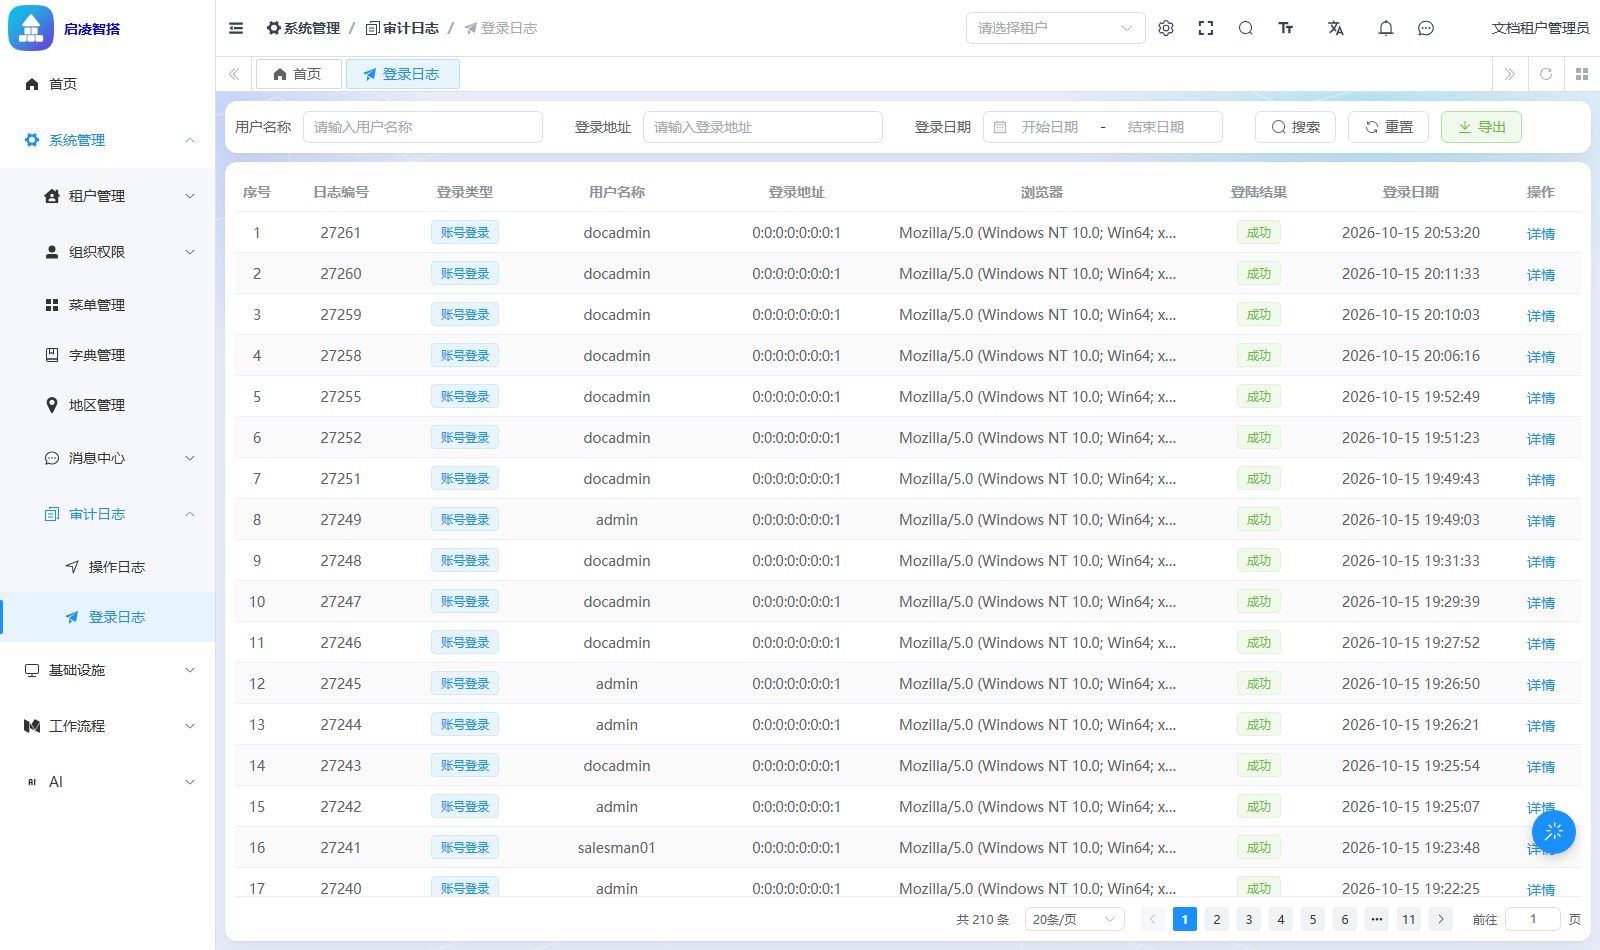
界面认识
| 区域 | 作用 | 常用操作 |
|---|---|---|
| 查询区 | 用户名称 / 登录地址 / 登录日期 | 「搜索」「重置」 |
| 工具条 | 「导出」按当前查询条件下载 登录日志.xls | 导出前有确认 |
| 列表 | 序号 / 日志编号 / 登录类型 / 用户名称 / 登录地址 / 浏览器 / 登陆结果 / 登录日期 | 行内「详情」 |
两个关键列的取值
| 列 | 取值 |
|---|---|
| 登录类型 | 账号登录 / 社交登录 / 短信登录 / 主动登出 / 强制登出 |
| 登陆结果 | 成功 / 账号或密码不正确 / 用户被禁用 / 验证码不存在 / 验证码不正确 / 未知异常 |
「登陆结果」是界面原文
该列标签沿用了字典里的写法「登陆结果」(而非「登录结果」),查询与文档引用时注意别按纠正后的字去搜。
常用操作
排查「账号是不是被人试密码」
- 查询区填「用户名称」,「登录日期」选最近 7 天,「搜索」;
- 看「登陆结果」列:**连续多条「账号或密码不正确」**即爆破特征;
- 对比这些行的「登录地址」:与本人常用地址不一致时,立即改密码并考虑禁用账号(用户管理)。
查某人最近的登录情况
按「用户名称」搜,按时间倒序看登录类型与地址;「主动登出 / 强制登出」行可用来核对会话结束时间。
看详情
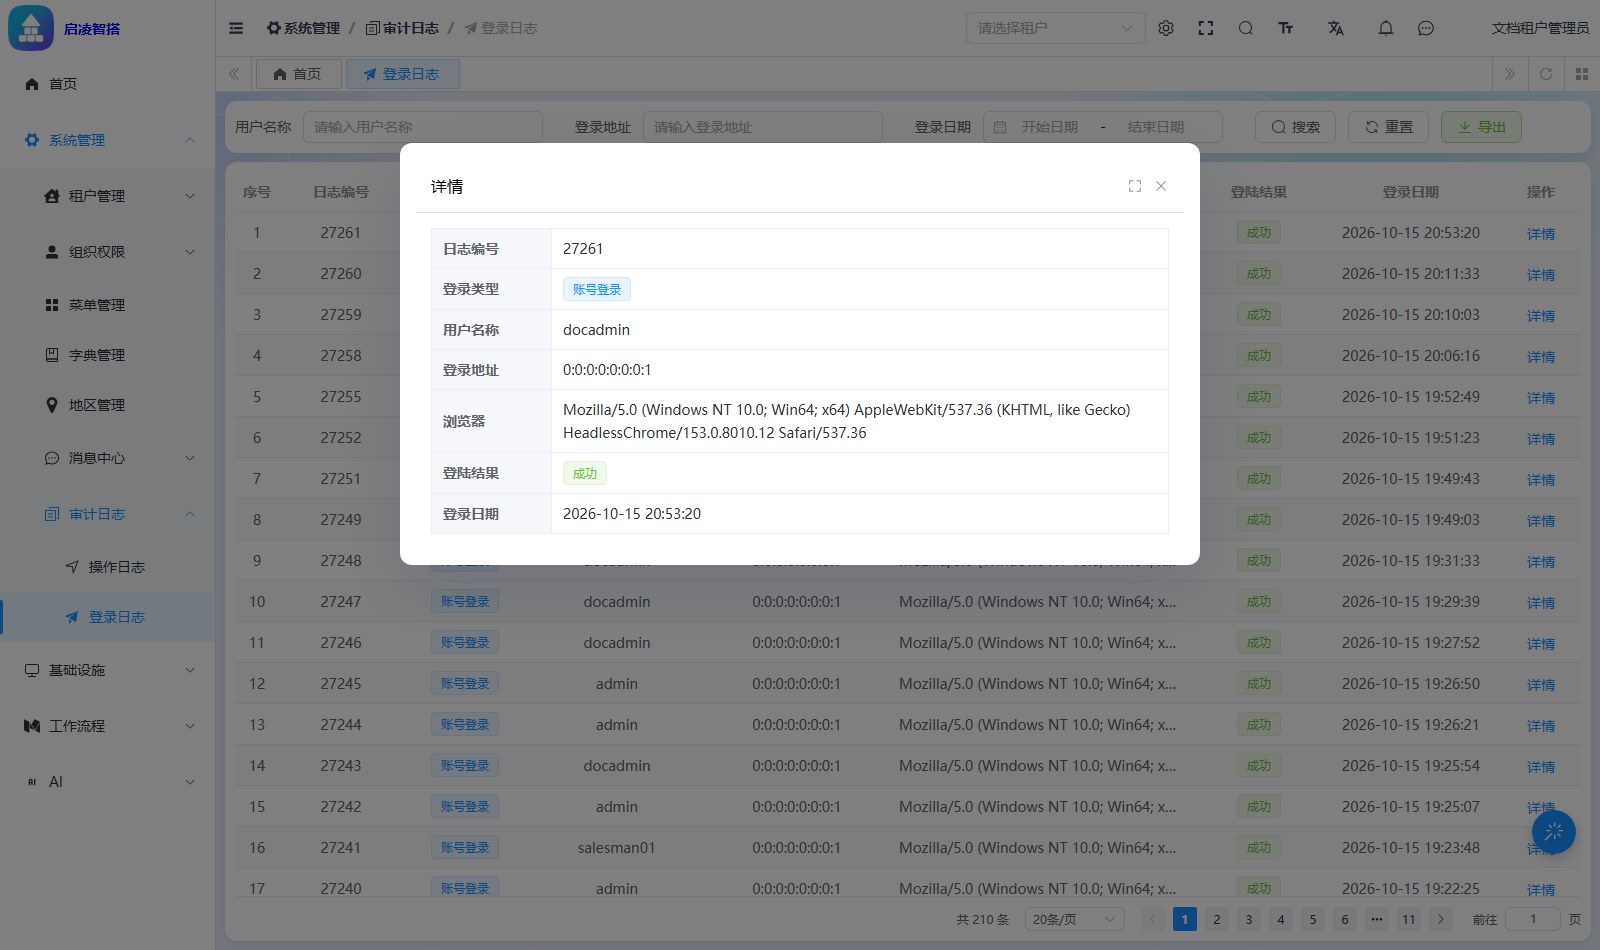
行内「详情」:日志编号 / 登录类型 / 用户名称 / 登录地址 / 浏览器 / 登陆结果 / 登录日期。字段不多——登录事件的上下文就这些,更深的链路去操作日志按时间窗对照。
导出留档
点「导出」→ 确认 → 下载 Excel,按当前查询条件出数。安全事件留档请先缩小时间窗。
字段说明
| 字段 | 含义 |
|---|---|
| 登录地址 | 客户端 IP;内网访问时可能是网关地址 |
| 浏览器 | 由 UA 解析出的浏览器名;非常见 UA 可能显示为空或原始串 |
| 登陆结果 | 失败原因枚举,见上表;「用户被禁用」说明账号当时处于停用状态 |
只读且自动产生
登录/登出事件由认证环节自动写入,本页无增删改。失败记录同样入库——这正是它能用于爆破排查的原因。
视角对照
| 视角 | 看到什么 |
|---|---|
超管 admin / 租户管理员 docadmin | 本租户全部登录日志(含失败记录) |
| 普通用户 | 无此菜单;也看不到别人的登录记录 |
进阶
常见问题
Q:为什么有「验证码不存在 / 验证码不正确」? A:登录时图形验证码过期或输错。用户侧表现为登录被拒、需重输验证码;若大量出现,可能是脚本在撞库。
Q:登录地址显示的是内网 IP? A:经过网关/代理访问时记录的是代理出口地址。需要真实客户端 IP 属部署侧配置范畴(透传 X-Forwarded-For)。
Q:用户说「我没登录过」但有一条成功记录? A:核对登录地址与浏览器列;确非本人时立即改密码、检查是否 elsewhere 记住了登录态,并查操作日志该时段的操作。
Q:强制登出是谁触发的? A:管理员在别处踢人下线、或改密码/停用账号导致的会话失效都会记「强制登出」。结合操作日志同一时间窗的记录可确认触发源。
Q:能删掉失败的登录记录吗? A:不能,也不应该——失败记录是安全排查的证据。留档请用「导出」。